Einleitung
Damit ein externes System (z. B. unser Rechenzentrum) über die Webservices auf Ihre NEXUS-Applikation zugreifen kann, muss eine gesicherte Verbindung zwischen Ihrem Netzwerk und dem externen System bestehen. Die Verbindung läuft immer verschlüsselt über Port 443 (TLS). Für die Umsetzung gibt es drei Varianten – Sie wählen die für Ihre Umgebung passende.
Verbindungsvarianten
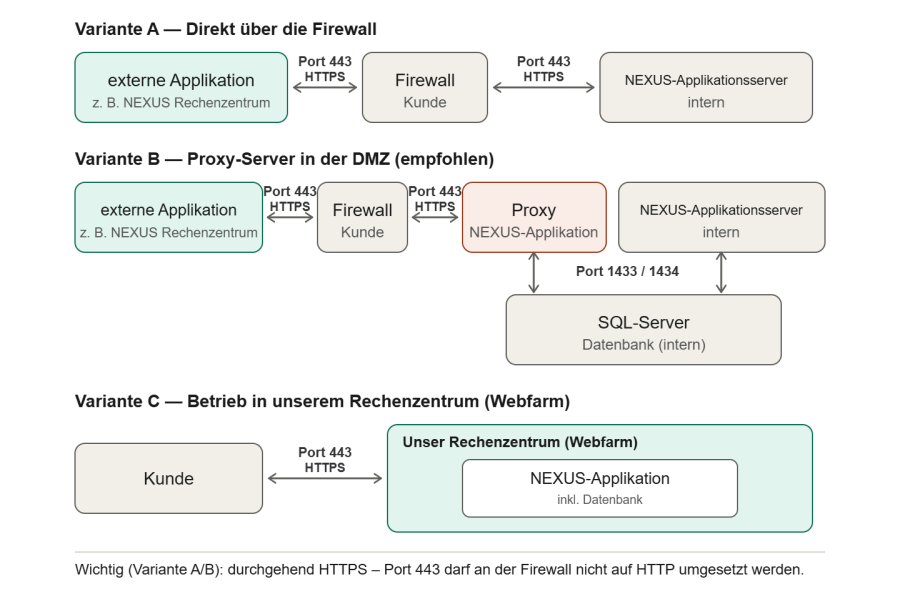
Variante A – Direkt über die Firewall Die externe Applikation greift direkt auf die WebServices auf dem Applikationsserver zu. Sie geben in der Firewall lediglich den Zugriff für die IP-Adresse frei. Kein zusätzlicher Server nötig – die einfachste Variante.
Variante B – Proxy-Server in der DMZ (von uns empfohlen) Ein zusätzlicher Windows-Server in Ihrer DMZ nimmt die externen Zugriffe entgegen und leitet sie kontrolliert an Ihre internen Systeme weiter. So erfolgt kein direkter Zugriff von aussen auf interne Systeme – das erhöht die Sicherheit. Auf diesem Server installiert unser Applikationsteam die NEXUS-Applikation (IIS).
Variante C – Betrieb in unserem Rechenzentrum (Webfarm) Sie betreiben unsere Software nicht selbst – wir hosten Ihre NEXUS-Applikation inklusive Datenbank in unserem Rechenzentrum (Webfarm). In dieser Variante müssen Sie nichts einrichten: kein Server, keine Firewall-Regeln, kein Zertifikat.
Voraussetzungen
Gemeinsam (beide Varianten)
- Gültiges, offizielles SSL-Zertifikat oder Wildcard-Zertifikat für die verwendete (Sub-)Domain
- Verschlüsselte Kommunikation über Port 443 (TLS)
Zusätzlich für Variante A (direkt)
- Firewall: Port 443 (TCP) eingehend von der externen IP auf den Applikationsserver freigeben
- SSL-Zertifikat auf dem Applikationsserver als PFX installiert
Zusätzlich für Variante B (Proxy)
- Windows-Server in der DMZ gemäss unseren NEXUS-Systemvoraussetzungen, inkl. aktueller Updates
- DNS A-Record: Subdomain (z. B. applikation.ihredomain.ch) → öffentliche IP des Proxy-Servers; mind. 1-2 Tage vor der Installation anlegen (DNS-Propagation)
- SSL-/Wildcard-Zertifikat als PFX auf dem Proxy installiert – inkl. Private Key, im IIS auswählbar
- Firewall:
- Port 443 eingehend von aussen → Proxy-Server
- Port 443 vom Proxy-Server → interner Applikationsserver
- Proxy erreicht den SQL-Server über: Port 1433 (TCP, SQL-Datenbank) und Port 1434 (UDP, SQL Server Browser)
Variante C (Webfarm)
Ihre NEXUS-Applikation kann auch direkt in unserem Rechenzentrum betrieben werden. Hierbei ist keine Anpassung oder Einrichtung von Ihrer Seite notwendig. Falls Sie Interesse oder Fragen bezüglich Webfarm haben, kontaktieren Sie unseren Verkauf.