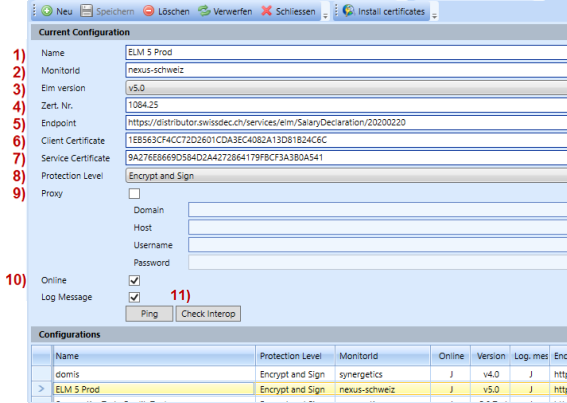
Danach ist für die Übermittlungen der Meldungen ab Periode Januar 2026, die Konfiguration zu hinterlegen. Es gibt neu nur noch ein Zertifikat für Nexus/Personal, welches für alle Installationen gilt.
Name = Bezeichnung der Konfiguration
MonitorId nexus-schweiz (Zertifizierungsfirma)
ELM Version entsprechende Version für die Konfiguration wählen
Zertifikats-Nummer von Swissdec vergeben
Endpoint URL wird von Swissdec vergeben
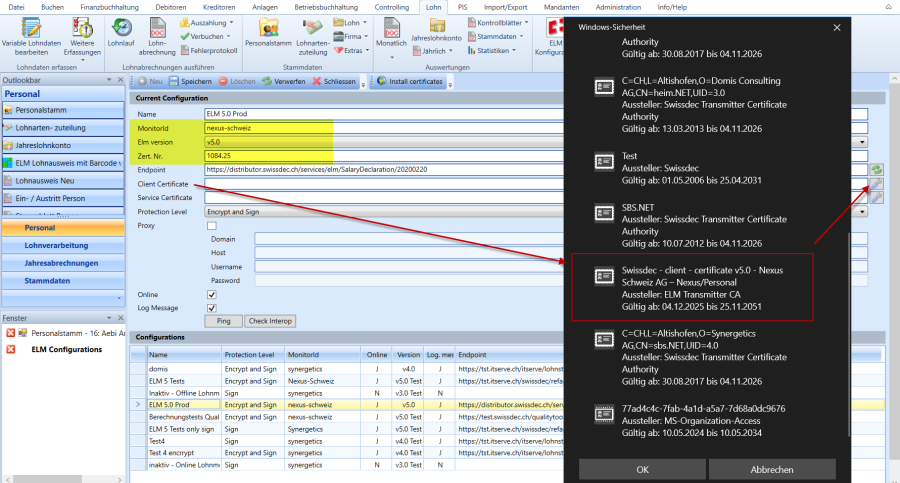
Client Certificate auf den Button rechts klicken und das zugehörige Zertifikat wählen
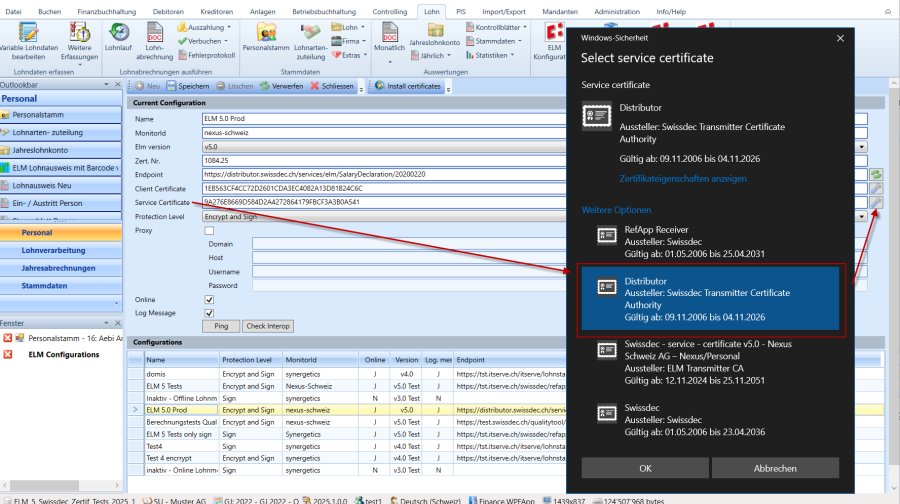
Service Certificate wie 6)
Encryption Level „Encrypt And Sign" wählen für Übermittlung / "Sign" wenn nur XML zu erstellen
Proxy falls Proxy-Verbindung, muss sie hier eingerichtet werden
Optionen „Online/Log Message" Aktivierung mit Checkboxen
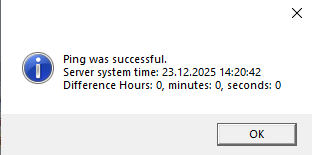
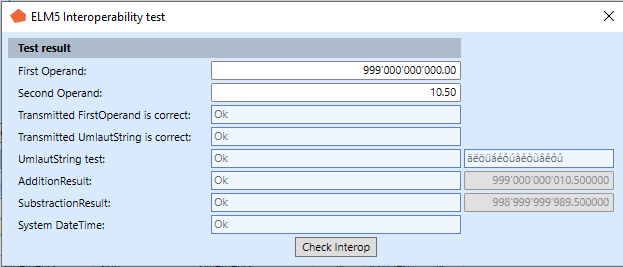
Prüfung der Verbindung „Ping/Check Interop" Kontrolle mittels Klicks auf die Buttons Sehr wichtig ist, dass die MonitorID «nexus-schweiz» korrekt hinterlegt ist, sowie die ELM Version «5.0» und die Zertifikat-Nr. «1084.25».
Das ELM 5.0 Zertifikat wählen:
Das Service Zertifikat wählen:
Anschliessend wenn die Konfiguration gespeichert ist, kann mittels der Buttons «Ping» und «Check Interop» die Verbindung geprüft werden.
Es müssen beide Tests erfolgreich durchgeführt werden. Bei Fehler ist die Konfiguration zu überprüfen.
Mit den oben beschriebenen Einstellungen und erfolgreicher Prüfung steht die Verbindung für die ELM-Verarbeitungen und Übermittlungen bereit.